
A autoridade espanhola de proteção de dados informou ter recebido a primeira notificação reportada de uma violação de dados pessoais supostamente realizada por um agente de inteligência artificial, um caso que sugere que sistemas autônomos estão começando a d…
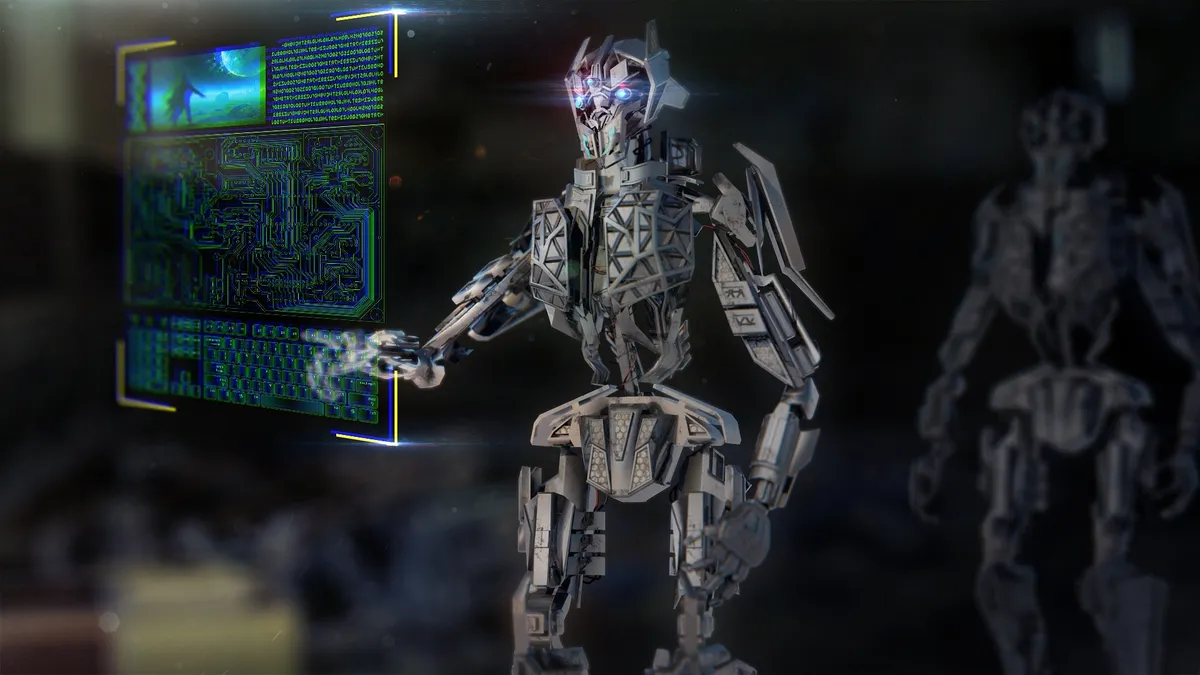
A autoridade espanhola de proteção de dados informou ter recebido a primeira notificação reportada de uma violação de dados pessoais supostamente realizada por um agente de inteligência artificial, um caso que sugere que sistemas autônomos estão começando a desempenhar um papel direto em ataques cibernéticos.
A Agência Espanhola de Proteção de Dados (AEPD) informou na segunda-feira (14), em publicação em seu blog, que o incidente envolveu um agente de IA utilizando um modelo de linguagem de grande escala (LLM, na sigla em inglês) amplamente conhecido para identificar vulnerabilidades, obter acesso a um sistema e, posteriormente, modificar dados pessoais e acessar faturas.
A agência afirmou que a suposta violação foi comunicada pela organização afetada e que as informações ainda estão sendo analisadas. A autoridade acrescentou que a utilização de um modelo específico de IA não significa que o próprio modelo ou a infraestrutura de seu fornecedor tenham sido comprometidos, nem que a tecnologia tenha sido desenvolvida para fins maliciosos.
A AEPD não respondeu imediatamente a um pedido de comentário da Reuters, nem identificou qual modelo de linguagem foi utilizado ou qual organização sofreu o ataque.
Segundo a agência, o caso é relevante porque um terceiro teria utilizado um agente de IA para executar múltiplas etapas do ataque com limitada intervenção humana, destacando o papel crescente dos sistemas autônomos em incidentes de cibersegurança.
O episódio ocorre num momento em que reguladores e autoridades de cibersegurança dos Estados Unidos e da Europa vêm ampliando o escrutínio sobre os riscos apresentados por sistemas de IA cada vez mais avançados, ao mesmo tempo em que as empresas adotam rapidamente essa tecnologia.
A Espanha tem se posicionado como uma das defensoras mais atuantes de um modelo de “IA confiável”, voltado à proteção da privacidade, da democracia, dos menores de idade e da segurança pública, em vez de priorizar a velocidade de desenvolvimento ou o lucro para a indústria tecnológica.
A AEPD destacou que um único caso não é suficiente para estabelecer uma tendência mais ampla. Ainda assim, a notificação sugere que ataques assistidos por IA estão deixando de ser apenas uma possibilidade teórica e começando a afetar situações reais envolvendo o tratamento de dados pessoais.
De acordo com a notificação apresentada pela organização afetada, o agente conseguiu acessar o sistema e, em seguida, procurou de forma autônoma por falhas na aplicação. Após identificar uma vulnerabilidade, foi capaz de alterar informações pessoais e visualizar registros de faturamento.
A autoridade espanhola não informou quando concluirá sua análise do incidente.
A agência ressaltou que a IA não cria novas ameaças por si só. No entanto, ela aumenta a velocidade, a escala e a capacidade de adaptação de técnicas maliciosas já existentes, reduzindo o tempo disponível para detectar e conter ataques.
Por isso, controladores de dados, operadores de processamento e encarregados de proteção de dados devem se preparar para um cenário em que a velocidade dos ataques continuará aumentando, acrescentou a AEPD.
0 Comentário(s)
Deixe seu comentário