
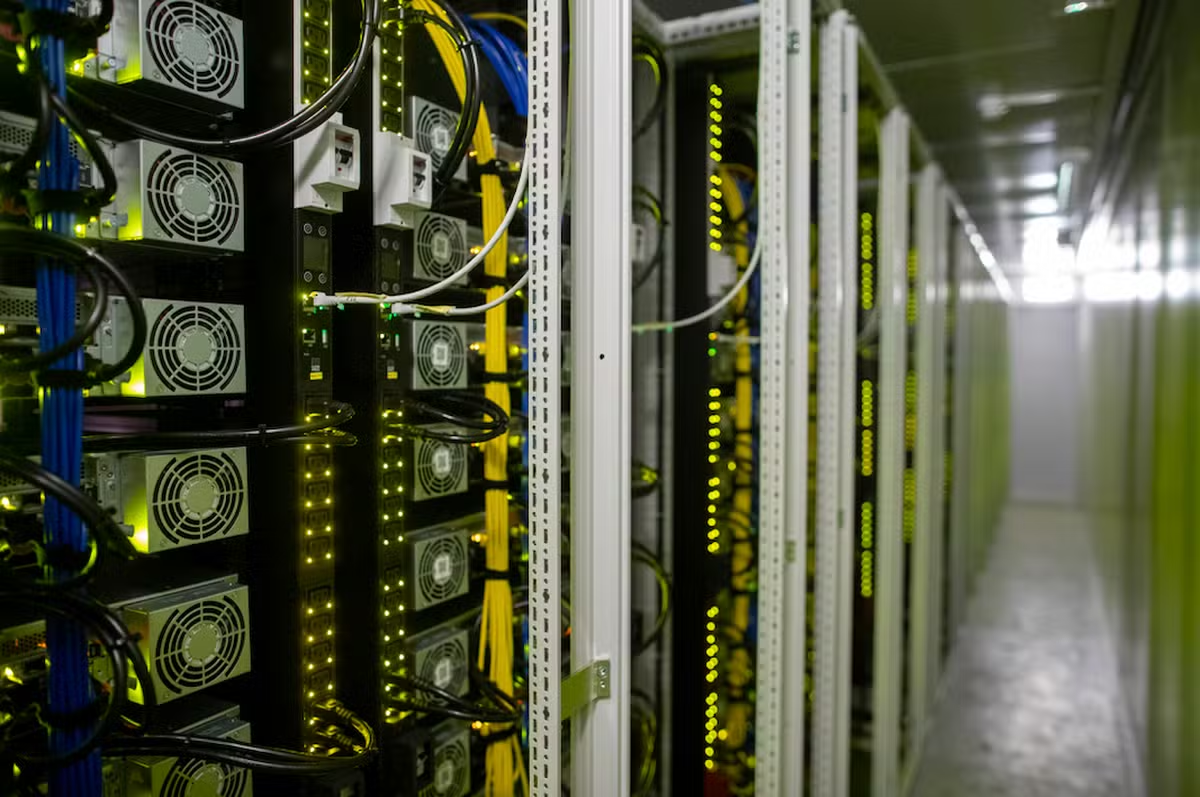
O Japão estabelecerá um sistema para certificar a segurança de data centers e serviços em nuvem. A proposta é incentivar o uso de tecnologias seguras em setores como finanças e saúde, ao mesmo tempo em que bloqueia riscos provenientes da China, da Rússia e de outros países que suscitam preocupações, apurou o “Nikkei Asia”.
O novo sistema, a ser implementado após o ano fiscal de 2027, abrangerá operadores de data centers situados no Japão e provedores de serviços em nuvem que mantêm servidores dentro do país.
Espera-se que o sistema leve em conta fatores como a estrutura de propriedade das empresas, procedimentos de gestão de risco para prevenir vazamentos de dados e os fornecedores de equipamentos.
O governo recomendará que instituições financeiras, estabelecimentos de saúde, institutos de pesquisa e outras organizações que lidam com informações pessoais sensíveis — as quais possuem implicações para a segurança nacional — contratem apenas provedores de data centers e serviços em nuvem certificados.
O governo planeja propor alterações na Lei de Promoção da Segurança Econômica durante a sessão parlamentar ordinária que terá início em janeiro.
Com a lei revisada, o Japão poderá emitir ordens para interromper projetos que apresentem riscos à segurança de dados. As novas certificações operarão com base nesse arcabouço jurídico.
Embora as empresas mantenham o direito de decidir se utilizarão ou não os data centers ou serviços em nuvem recomendados pelo governo, aquelas que lidam com informações pessoais sensíveis estarão sujeitas a avaliações e à supervisão de suas práticas de gestão de dados. É pouco provável que muitas optem por serviços que não sejam recomendados.
Um dos modelos para as novas certificações serão os selos "JC-STAR", emitidos por um órgão vinculado ao Ministério da Economia, Comércio e Indústria do Japão. Esses selos são concedidos a equipamentos de rede e outros produtos de "Internet das Coisas" (IoT) que atendem a padrões específicos de cibersegurança.
Embora não excluam explicitamente países específicos, até o momento, nenhum produto de fabricação chinesa recebeu esse selo.
A partir de abril, equipamentos conectados à rede elétrica — como sistemas de energia solar e baterias de armazenamento — deverão cumprir os padrões básicos do programa; uma medida que, na prática, deve excluir produtos fabricados na China.
A gigante chinesa de tecnologia Alibaba consolidou-se como um importante player no setor de serviços em nuvem, ao lado de empresas norte-americanas como Amazon e Microsoft.
Até agora, o Japão não contava com um arcabouço para regular operadores de infraestrutura de informação que armazenam e processam dados críticos. Surgiram preocupações de que uma influência generalizada sobre tal infraestrutura, exercida por países vistos como riscos à segurança, possa deixar o Japão incapaz de evitar vazamentos de dados ou interrupções nos serviços causados por ataques cibernéticos.
Há também o receio de que empresas de propriedade chinesa estejam sujeitas a leis da China que exigem cooperação com atividades de inteligência do governo, bem como a requisição de recursos civis.
A Comissão Europeia exige que operadoras de data centers e de serviços em nuvem adotem medidas de gestão de riscos que abordem a possível influência de países terceiros. Na Coreia do Sul, os provedores de serviços de informação e comunicação são legalmente obrigados a obter certificação para seus sistemas de proteção de informações e a relatar incidentes de segurança.
0 Comentário(s)
Deixe seu comentário