
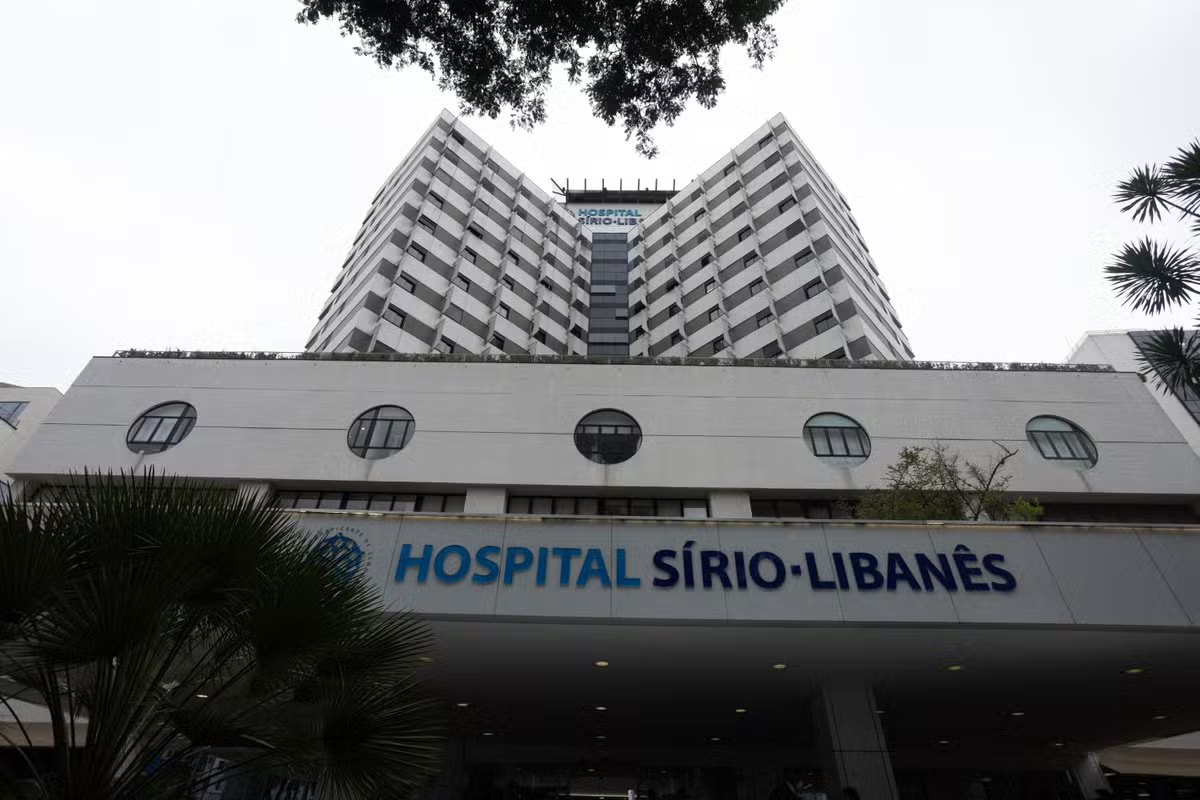
As informações eventualmente vazadas podem incluir dados cadastrais e de contato de pacientes e colaboradores, como nome, RG, CPF, endereço, e-mail ou telefo...
O Hospital Sírio-Libanês identificou, no último dia 21 de setembro, um possível acesso não autorizado a um sistema interno de relatórios que reúne informações de pacientes atendidos nos projetos sociais do Sírio e também de funcionários que atuam nessa operação.
As informações eventualmente vazadas podem incluir dados cadastrais e de contato de pacientes e colaboradores, como nome, RG, CPF, endereço, e-mail ou telefone, além de informações pessoais sensíveis, como dados de saúde, raça ou etnia.
Segundo o Sírio-Libanês, até o momento, as apurações técnicas não identificaram qualquer evidência de vazamento público ou uso indevido dessas informações. A apuração segue em andamento para delimitar a extensão exata dos dados e dos titulares envolvidos
Na semana passada, o Einstein Hospital Israelita informou que, em 4 de agosto, também foi vítima de ataque cibernético provocando acesso indevido de parte da base de dados de pacientes.
“Reiteramos que o incidente ficou restrito ao sistema de relatórios dos projetos sociais e não atingiu a base geral de pacientes do Hospital Sírio-Libanês. A assistência médica, os sistemas assistenciais e todos os atendimentos da Instituição seguem funcionando normalmente, sem nenhuma interrupção”, destacou em comunicado.
O Sírio afirmou ainda que o caso foi reportado à Agência Nacional de Proteção de Dados (ANPD), em formato preliminar, e à Polícia Federal (PF).
Destacou ainda que mantém controles de acesso aos sistemas, criptografia de dados, monitoramento de acessos e de rede, cópias de segurança e diretrizes internas de privacidade e segurança da informação, com capacitação das equipes e compromisso formal de confidencialidade.
Além disso, o hospital informou que, após tomar conhecimento do fato, foram adotados o isolamento e a inspeção dos ambientes potencialmente afetados, a preservação de evidências e dos registros de acesso, a validação da integridade das bases e das cópias de segurança, o reforço dos controles de acesso e a redefinição de credenciais.
0 Comentário(s)
Deixe seu comentário